电力场景需要兼顾安全与可用性
Axiomtek于2026年10月29日推出iNA300无风扇导轨式网络安全网关,定位电力设施及关键基础设施。公告表示,该设备通过IEC 61850-3和IEEE 1613认证,采用Intel Atom x7433RE处理器,并计划在12月供货。PG将其视为电力边缘网络硬件的一项新品动态。
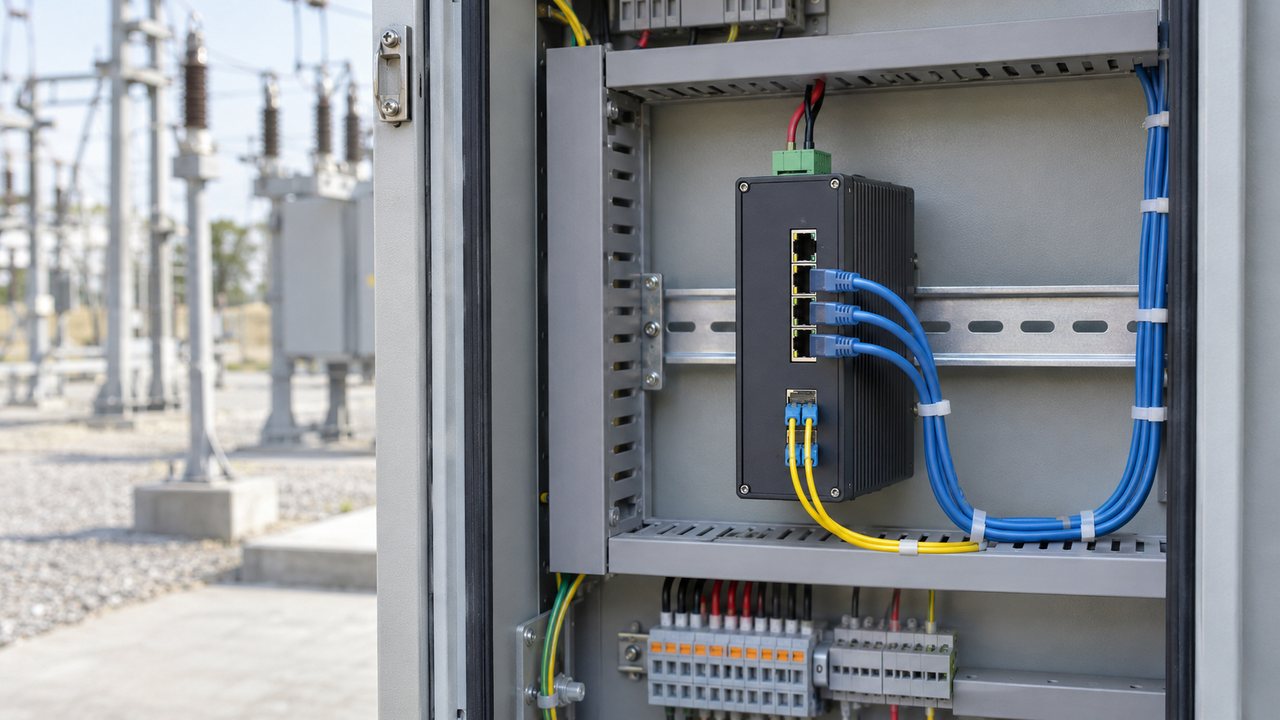
产品提供六个2.5GbE网口和两个千兆SFP接口,配置两组网络旁路,并支持双路直流输入和TPM 2.0。厂商公布的工作温度范围为零下40摄氏度至60摄氏度。上述配置描述的是硬件平台条件,实际安全能力仍需结合所运行的软件与网络设计评估。
接口密度要与网络分区对应
电力现场接入对象可能包括测量设备、监控终端和运维网络,不同流量的访问要求存在区别。多个网口让物理连接更有选择,但端口多并不会自动形成安全边界。部署前仍需明确每个接口服务的对象、允许通过的协议以及异常流量的处置路径。
光纤接口和电口的选择也要结合距离、干扰和现场布线条件。把不同链路接入同一网关之前,应整理清楚设备地址与端口对应关系,并保留可恢复的配置。否则网络调整完成后,即使硬件状态正常,维护人员仍可能难以判断故障位于哪一段链路。
旁路设计需要明确运行策略
网络旁路可以在特定异常条件下帮助流量继续通过,但业务连续和安全检查并不是同一件事。项目需要提前决定设备异常时允许哪些通信继续,哪些通信必须停止,并在实际软件环境中验证旁路切换的触发条件、恢复过程和告警记录。
双路电源同样应按现场电源结构验证。两根电源线若最终来自同一个缺乏保护的支路,并不能充分实现预期的供电冗余。验收时应模拟单路失电、输入波动和设备重启,确认监控系统能识别状态变化,维护人员也能查到完整事件记录。
远程管理应形成权限边界
分布式站点通常希望减少现场出勤,但远程维护渠道本身也需要管理。设备状态查看、配置修改和固件升级应采用不同权限,并对高影响操作留下记录。远程访问方式还应与既有运维体系协调,避免为每台设备另外开放难以维护的入口。
硬件信任模块可以为身份和密钥保护提供基础,但不会替代账号管理、软件更新与漏洞处理。采购时值得进一步了解固件版本追踪方式、更新支持范围和问题通报渠道,使设备交付后的维护责任能够落实到具体团队,而不是停留在功能清单上。
设备状态要转化为行动信息
运维告警应说明发生了什么、影响哪些业务以及由谁处理,而不只是汇总设备离线次数。对频繁出现但短时恢复的告警,可分析其与现场供电、温度或网络变化的关系,逐步减少无效提醒,让维护人员更容易识别需要及时处理的问题。
站点资料还应包含安装位置、端口分配和备用件信息。远程团队知道设备型号,却不知道它接在哪个电源或网络分支,仍可能无法有效指导现场人员。把这些基础信息补全,可以减少跨团队排障过程中的反复确认。
以完整链路完成现场验证
对于准备采用iNA300的平台开发者,小范围试点可以围绕实际协议流量展开,测量安全软件启用后的吞吐、延迟和资源占用,再叠加现场温度及电源条件测试。测试结论应覆盖整套配置,不能把未启用安全功能时的端口速率作为最终处理能力。
PG认为,电力网络设备的选型需要同时回答能否长期运行、异常后如何恢复和谁来持续维护三个问题。iNA300的发布提供了新的硬件组合,项目评审仍应围绕既有网络结构、运维权限及业务中断要求,逐项验证后再扩大部署。